

Gdy pilny telefon od „prezesa” nie wystarcza: realny kontekst zagrożenia
Dlaczego dział finansowy i osoby zatwierdzające płatności są celem
Fałszywe polecenie przelewu jest skuteczne wtedy, gdy atakujący nie musi przełamywać zabezpieczeń banku. Wystarczy, że skłoni uprawnioną osobę do wykonania poprawnie autoryzowanej płatności. Dlatego celem bywają przede wszystkim pracownicy księgowości, dyrektorzy finansowi, osoby prowadzące bankowość elektroniczną, asystenci zarządu oraz właściciele mniejszych firm.
Atak zwykle opiera się na trzech elementach: presji czasu, pozornej poufności i wykorzystaniu hierarchii. Rozmówca podający się za prezesa może powiedzieć, że jest na spotkaniu, w podróży lub w trakcie negocjacji, dlatego nie może skorzystać ze standardowego obiegu dokumentów. Może również żądać dyskrecji, sugerować przejęcie spółki, pilną zaliczkę dla nowego partnera albo konieczność uniknięcia „wycieku informacji”. Taka narracja ma sprawić, że pracownik uzna procedurę za przeszkodę, a nie za narzędzie ochrony.
W dużej organizacji zagrożeni są ludzie zajmujący się wieloma płatnościami i działający pod presją zamknięcia miesiąca, terminów podatkowych czy zobowiązań wobec dostawców. W małej firmie problem może być jeszcze poważniejszy, ponieważ jedna osoba często odbiera telefony, wystawia faktury, obsługuje rachunek firmowy i kontaktuje się z kontrahentami. Brak rozdzielenia obowiązków oznacza, że pojedyncza manipulacja może wystarczyć do uruchomienia przelewu.
Co zmienia deepfake w porównaniu ze zwykłym phishingiem
Klasyczny phishing najczęściej opiera się na sfałszowanym e-mailu, stronie logowania lub wiadomości z linkiem. Może zdradzać się literówkami, nietypową domeną, błędami językowymi albo nielogiczną treścią. Deepfake w firmie dokłada do tego element, który silnie obniża czujność: znajomy głos, twarz osoby decyzyjnej albo realistyczne nagranie wideo.
Deepfake głosowy nie jest jednak dowodem autoryzacji. Może przekonująco odtworzyć barwę głosu przełożonego, sposób mówienia czy charakterystyczne zwroty. Atakujący nie musi też tworzyć idealnego nagrania. Często wystarcza krótka rozmowa, podczas której pada jedno konkretne polecenie: „wyślij przelew”, „zrób wyjątek”, „nie czekaj na akceptację”. Im krótszy kontakt i im większa presja, tym mniej okazji do sprawdzenia, czy rozmówca rzeczywiście rozumie kontekst sprawy.
Fałszywy obraz w wideorozmowie działa podobnie. Osoba po drugiej stronie może wyglądać jak członek zarządu, lecz obraz powinien być traktowany wyłącznie jako pomocnicza wskazówka. Autoryzacja płatności musi wynikać z procesu, a nie z tego, jak wiarygodnie prezentuje się rozmówca na ekranie. W praktyce ryzyko nie polega wyłącznie na jakości technologii deepfake, lecz na połączeniu technologii z socjotechniką. [3]
Oszustwo na prezesa, BEC i podszywanie się pod kontrahenta
Deepfake może być częścią ataku typu Business Email Compromise (BEC), czyli oszustwa wykorzystującego korespondencję firmową i podszywanie się pod osoby uprawnione do wydawania dyspozycji. W jednym scenariuszu pracownik dostaje e-mail z fałszywego lub przejętego konta, a następnie telefon od osoby brzmiącej jak dyrektor. W innym wiadomość o zmianie rachunku bankowego kontrahenta zostaje „potwierdzona” przez syntetyczny głos rzekomego opiekuna handlowego. [2]
Najgroźniejsze są ataki wielokanałowe. Sam podejrzany e-mail może wywołać ostrożność, ale e-mail połączony z telefonem i wideorozmową daje pozór niezależnego potwierdzenia. W rzeczywistości wszystkie kanały mogą być kontrolowane przez tę samą grupę przestępczą. Z tego powodu procedura weryfikacji przelewu musi opierać się na kanałach zdefiniowanych przez firmę przed incydentem, a nie na danych kontaktowych dostarczonych w trakcie podejrzanej rozmowy.
Sygnały ostrzegawcze: jak odróżnić nietypowe polecenie od prawdziwej dyspozycji
Czerwone flagi w treści i okolicznościach zlecenia
Pojedynczy nietypowy element nie musi oznaczać oszustwa. Ryzyko rośnie jednak wyraźnie, gdy kilka sygnałów występuje jednocześnie: nowy odbiorca, wysoka kwota, pilny termin, zmiana rachunku i prośba o ominięcie standardowych akceptacji. W takiej sytuacji nie należy „wyczuwać”, czy polecenie jest prawdziwe. Należy automatycznie uruchomić dodatkową kontrolę. [1]
- prośba o przelew na rachunek, którego nie ma w zatwierdzonej kartotece kontrahenta;
- nagła zmiana danych bankowych dostawcy, zwłaszcza tuż przed terminem płatności;
- polecenie opisane jako tajne, strategiczne lub wymagające wyjątkowej dyskrecji;
- żądanie pominięcia drugiej akceptacji, dokumentu źródłowego albo kontroli umowy;
- presja sformułowana wprost: „nie dzwoń do mnie”, „nie konsultuj tego”, „zrób to w ciągu dziesięciu minut”;
- nietypowa pora kontaktu lub dyspozycja podczas urlopu, podróży czy nieobecności osoby decyzyjnej;
- brak faktury, umowy, zamówienia albo jednoznacznej podstawy biznesowej płatności.
Szczególnie niebezpieczne jest uzasadnianie odstępstwa „jednorazowym wyjątkiem”. W realnym biznesie pilne płatności się zdarzają, podobnie jak zmiany rachunków dostawców. To nie oznacza jednak, że kontrolę trzeba wyłączyć. Dobrze zaprojektowana procedura przewiduje tryb pilny, ale nie pozwala na tryb bez weryfikacji.
Oznaki techniczne fałszywego głosu i obrazu
Deepfake głosowy może brzmieć bardzo realistycznie, dlatego ocena wyłącznie na podstawie brzmienia głosu jest zawodna. Mimo to rozmowa może zawierać elementy, które powinny zwiększyć ostrożność: nienaturalne pauzy, unikanie odpowiedzi na pytania szczegółowe, powtarzanie tych samych zdań, zbyt ogólne odniesienia do transakcji albo irytacja, gdy pracownik prosi o standardową weryfikację.
Przy fałszywym obrazie mogą pojawić się rozjazdy między ruchem ust a dźwiękiem, sztywna mimika, nietypowe mruganie, problemy z konturem twarzy czy zakłócenia wokół włosów i uszu. Takie objawy nie są jednak rozstrzygające. Słabe łącze internetowe, kiepska kamera lub niewłaściwe oświetlenie mogą powodować podobne efekty podczas autentycznej rozmowy.
Najważniejszym kryterium jest zgodność z procedurą, nie jakość oceny technicznej. Pracownik finansów nie ma obowiązku rozpoznawać deepfake’u na podstawie mimiki, tonu głosu czy intuicji. Ma obowiązek zatrzymać dyspozycję, jeżeli nie została potwierdzona w wymaganym kanale albo jeśli zmienia elementy istotne dla ryzyka płatności.
Pytania kontrolne, które utrudniają manipulację
W rozmowie telefonicznej nie należy pytać o informacje, które łatwo znaleźć w e-mailach, mediach społecznościowych lub dokumentach przesłanych przez oszusta. Nie wystarczy więc pytanie o nazwę kontrahenta czy przybliżoną kwotę. Lepsze są pytania odnoszące się do wewnętrznego procesu, którego nie da się bezpiecznie odtworzyć na podstawie publicznych danych.
Przykładowo można zapytać o numer zatwierdzonego zamówienia, wskazaną wcześniej osobę odpowiedzialną za kontrakt, nazwę projektu widoczną w systemie albo ustalony sposób podziału płatności. Pytania nie powinny jednak zastępować potwierdzenia niezależnym kanałem. Mogą jedynie uzasadniać podniesienie poziomu ostrożności.
| Sytuacja | Ocena ryzyka | Właściwa reakcja |
|---|---|---|
| Standardowa płatność do znanego odbiorcy na zatwierdzony rachunek | Niższe, ale nie zerowe | Wykonać zwykły obieg akceptacji i kontrolę dokumentów. |
| Znany kontrahent, ale nowy numer rachunku | Podwyższone | Potwierdzić zmianę na wcześniej zapisany numer kontaktowy kontrahenta. |
| Pilny przelew z telefonicznego polecenia osoby z zarządu | Wysokie | Wstrzymać płatność i uzyskać niezależne potwierdzenie tożsamości oraz podstawy płatności. |
| Żądanie poufnego przelewu z zakazem konsultacji | Bardzo wysokie | Nie wykonywać przelewu, eskalować zgodnie z procedurą bezpieczeństwa. |
Procedura weryfikacji fałszywych poleceń przelewu krok po kroku
Etap 1: zatrzymanie dyspozycji bez eskalowania presji
Po otrzymaniu nietypowego polecenia przelewu pierwszą czynnością nie jest analiza głosu ani sprawdzanie numeru rachunku w pośpiechu. Pierwszą czynnością jest wstrzymanie realizacji. Pracownik powinien mieć prawo do użycia prostego, neutralnego komunikatu: „Płatność wymaga standardowego potwierdzenia, wrócę z informacją po zakończeniu weryfikacji”.
Takie sformułowanie nie oskarża rozmówcy o oszustwo, nie ujawnia szczegółów zabezpieczeń i ogranicza pole do manipulacji. Nie trzeba tłumaczyć, że rozmowa wygląda podejrzanie ani pytać, czy osoba po drugiej stronie jest prawdziwym prezesem. Dyskusja o autentyczności może jedynie wydłużyć kontakt i dać atakującemu więcej okazji do wywierania wpływu.
Wstrzymanie oznacza również, że pracownik nie wpisuje danych do bankowości elektronicznej „na próbę”, nie przesyła oszustowi zrzutów ekranu i nie potwierdza, jakie limity przelewów obowiązują w firmie. Nawet częściowe ujawnienie wewnętrznego procesu może zostać wykorzystane w kolejnym etapie ataku.
Etap 2: niezależne potwierdzenie tożsamości i danych płatności
Potwierdzenie musi zostać uzyskane kanałem niezależnym od podejrzanej wiadomości lub rozmowy. Jeżeli polecenie przyszło przez telefon, należy skontaktować się z osobą zlecającą przez wcześniej zapisany numer służbowy, firmowy komunikator wymagający zalogowania albo zatwierdzony system obiegu dokumentów. Nie wolno oddzwaniać na numer podany przez rozmówcę, klikać linku przesłanego w e-mailu ani odpowiadać wyłącznie w tym samym wątku korespondencji.
Weryfikacja przelewu powinna objąć trzy niezależne obszary:
- Tożsamość osoby zlecającej — czy dyspozycję potwierdziła osoba posiadająca odpowiednie uprawnienia w uzgodnionym kanale?
- Zasadność biznesową — czy istnieje umowa, zamówienie, faktura, harmonogram płatności albo inna udokumentowana podstawa przelewu?
- Dane odbiorcy — czy nazwa odbiorcy i numer rachunku są zgodne z zatwierdzoną kartoteką, umową lub potwierdzoną zmianą danych?
Te trzy elementy należy sprawdzać osobno. Autentyczny dyrektor może potwierdzić, że chce zrealizować płatność, ale to nie zwalnia drugiej osoby z obowiązku potwierdzenia rachunku odbiorcy. Z kolei prawidłowa faktura nie uzasadnia przelewu na konto, które pojawiło się wyłącznie w wiadomości e-mail.
Etap 3: udokumentowanie wyniku weryfikacji
Po potwierdzeniu lub zakwestionowaniu dyspozycji warto odnotować przebieg sprawy w sposób proporcjonalny do ryzyka. Nie chodzi o tworzenie rozbudowanej dokumentacji dla każdej zwykłej płatności, lecz o pozostawienie czytelnego śladu przy transakcjach nietypowych, pilnych albo dotyczących zmiany danych.
W zapisie powinny znaleźć się przede wszystkim: data i godzina zgłoszenia, kanał otrzymania polecenia, osoba prowadząca weryfikację, wykorzystany niezależny kanał kontaktu, wynik potwierdzenia oraz decyzja dotycząca płatności. Jeżeli zmieniono rachunek kontrahenta, należy wskazać, kto i na jakiej podstawie zatwierdził aktualizację kartoteki.
Taka notatka pełni trzy funkcje. Ułatwia kolejną kontrolę przed wysłaniem przelewu, pozwala wyjaśnić późniejsze wątpliwości oraz pomaga rozpoznać powtarzający się schemat ataku. Gdy ten sam oszust kontaktuje się z kilkoma osobami w firmie, porównanie zgłoszeń może szybko ujawnić wspólne elementy: podobną treść wiadomości, ten sam numer telefonu, zbliżoną kwotę albo identyczną presję czasu.
Etap 4: eskalacja, gdy potwierdzenie nie jest jednoznaczne
Brak szybkiego potwierdzenia nie oznacza automatycznie, że dyspozycja jest fałszywa. Oznacza natomiast, że nie wolno jej realizować w zwykłym trybie. Sprawę należy przekazać osobie lub funkcji wskazanej w procedurze, na przykład przełożonemu w finansach, drugiemu członkowi zarządu, osobie odpowiedzialnej za bezpieczeństwo albo właścicielowi procesu zakupowego.
Eskalacja powinna być oparta na faktach, a nie na ocenie typu „głos brzmiał dziwnie”. Przydatny komunikat może wyglądać następująco:
Otrzymano pilną dyspozycję przelewu do nowego odbiorcy. Nie udało się potwierdzić jej w zatwierdzonym kanale. Dokumentacja źródłowa nie wskazuje tego rachunku. Płatność pozostaje wstrzymana do czasu decyzji osoby uprawnionej.
Osoba eskalująca nie powinna samodzielnie obniżać wymagań tylko dlatego, że kwota wydaje się niewielka albo kontrahent jest ważny dla firmy. Przestępcy często sprawdzają skuteczność ataku mniejszym przelewem, zanim spróbują wyłudzić większą kwotę lub wykorzystać zaufanie zdobyte przy pierwszej transakcji.
Etap 5: decyzja o realizacji, odrzuceniu lub dalszym wstrzymaniu
Po zakończeniu kontroli decyzja powinna być jednoznaczna. Są trzy bezpieczne warianty: realizacja płatności zgodnie ze zwykłym obiegiem, odrzucenie dyspozycji albo utrzymanie blokady do czasu uzyskania brakujących informacji.
- Realizacja jest możliwa, gdy tożsamość, podstawa biznesowa i dane odbiorcy zostały potwierdzone, a wymagane akceptacje znajdują się w obowiązującym systemie.
- Odrzucenie jest właściwe, gdy stwierdzono próbę podszycia się, niezgodność danych lub brak podstawy do płatności.
- Dalsze wstrzymanie stosuje się wtedy, gdy sprawa może być prawdziwa, lecz potwierdzenie jest niepełne, a ryzyko nadal pozostaje podwyższone.
W trybie pilnym nie należy tworzyć „awaryjnej ścieżki” opartej na pojedynczym telefonie. Jeśli firma musi zrealizować płatność poza standardowymi godzinami lub przed terminem, powinna mieć z góry określony sposób zatwierdzenia awaryjnego: wskazane osoby, zapis decyzji oraz wymóg co najmniej dwóch niezależnych czynności kontrolnych.
Etap 6: działania po wykryciu próby oszustwa
Gdy dyspozycja okazuje się fałszywa, sprawa nie kończy się na anulowaniu przelewu. Należy zabezpieczyć wiadomości, nagrania rozmów, numery telefonów, adresy e-mail, dane rachunku oraz zrzuty ekranu bez ich dalszego rozpowszechniania. Materiał może być potrzebny zespołowi bezpieczeństwa, bankowi, działowi prawnemu lub organom ścigania.
Ważne jest również szybkie ostrzeżenie osób, które mogą dostać podobną wiadomość. Komunikat wewnętrzny powinien być krótki i operacyjny: wskazywać użyty pretekst, kanał kontaktu oraz wymagane zachowanie. Nie ma potrzeby rozsyłania sensacyjnych opisów ani oceniania pracownika, który zgłosił zdarzenie. Celem jest zatrzymanie kolejnych prób, a nie szukanie winnego.
Jeżeli przelew został już wysłany, trzeba niezwłocznie skontaktować się z bankiem zgodnie z jego procedurą zgłoszenia oszustwa i równolegle uruchomić wewnętrzny tryb reagowania na incydent. Liczy się czas, ale także spójność informacji przekazywanych bankowi: kwota, rachunek odbiorcy, moment autoryzacji, osoby zaangażowane i dostępne dowody.
Kto co robi: podział odpowiedzialności, który nie blokuje płatności
Skuteczna procedura nie może opierać się wyłącznie na ostrożności jednej osoby z księgowości. Pracownik realizujący płatność powinien mieć prawo zatrzymać nietypową dyspozycję, ale nie powinien samodzielnie rozstrzygać wszystkich sporów dotyczących umów, kontrahentów czy wyjątków biznesowych.
Osoba inicjująca i osoba realizująca przelew
Osoba inicjująca płatność odpowiada za przedstawienie jej podstawy: faktury, zamówienia, umowy, harmonogramu albo innego dokumentu wymaganego w firmie. Nie powinna jednocześnie samodzielnie wprowadzać nowego rachunku do kartoteki, zatwierdzać wyjątku i autoryzować przelewu.
Osoba realizująca przelew porównuje dyspozycję z dokumentami i kartoteką odbiorcy, sprawdza wymagane akceptacje oraz uruchamia eskalację, jeśli pojawiają się niezgodności. Jej zadaniem nie jest udowodnienie, że kontakt był deepfake’em. Wystarczy stwierdzenie, że wymagania procesu nie zostały spełnione.
Przełożony finansowy i właściciel relacji biznesowej
Przełożony finansowy podejmuje decyzję o dalszym postępowaniu w sytuacjach niejednoznacznych oraz pilnuje, aby tryb pilny nie stał się zwykłym sposobem omijania kontroli. Z kolei właściciel relacji z kontrahentem potwierdza okoliczności biznesowe: czy dostawa, usługa lub projekt rzeczywiście uzasadniają płatność i czy zmiana danych odbiorcy była wcześniej uzgodniona.
Ten podział jest szczególnie użyteczny, gdy dostawca naciska na zapłatę, a dział finansowy nie ma pełnego kontekstu kontraktu. Finanse nie muszą wtedy zgadywać, czy żądanie jest zasadne. Mogą oczekiwać formalnego potwierdzenia od osoby odpowiedzialnej za współpracę.
Administrator danych kontrahentów i zespół bezpieczeństwa
Zmiana rachunku bankowego powinna trafiać do osoby lub zespołu odpowiedzialnego za kartotekę kontrahentów, a nie być wprowadzana przy okazji pojedynczego przelewu. Aktualizacja wymaga odrębnego potwierdzenia zgodnego z polityką firmy, a zapis zmiany powinien umożliwiać późniejsze ustalenie, kiedy i przez kogo została wykonana.
Zespół bezpieczeństwa, IT lub wyznaczona osoba odpowiedzialna za incydenty analizuje podejrzane wiadomości i kontakty, sprawdza możliwość przejęcia skrzynki, blokuje szkodliwe adresy lub domeny oraz pomaga przygotować ostrzeżenie dla pracowników. Nie musi zatwierdzać każdej płatności, ale powinien otrzymywać informacje o próbach podszywania się, aby widzieć szerszy obraz zagrożenia.
Typowe scenariusze ataku i właściwa reakcja zespołu
„Zarząd jest niedostępny, ale przelew musi wyjść teraz”
Atakujący może twierdzić, że osoba decyzyjna jest w trakcie spotkania, podróży albo negocjacji i dlatego nie może korzystać ze zwykłego kanału. Celem jest przekonanie pracownika, że wyjątek jest uzasadniony sytuacją.
Właściwa reakcja polega na przekazaniu sprawy do zastępcy lub innej osoby uprawnionej zgodnie z wcześniej ustalonym schematem. Niedostępność jednej osoby nie może oznaczać automatycznego zniesienia kontroli. Jeśli firma nie ma wskazanego zastępstwa, płatność pozostaje wstrzymana.
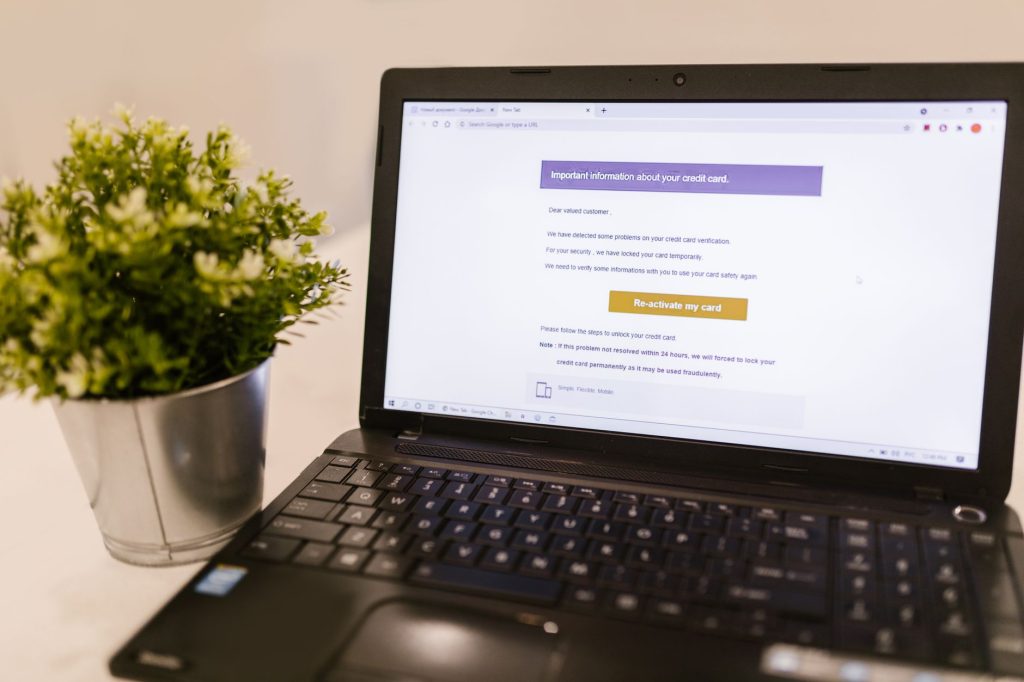
„Dostawca zmienił konto, bo poprzedni rachunek został zamknięty”
W tym wariancie oszust wykorzystuje prawdziwą relację handlową i przesyła wiarygodnie wyglądającą informację o zmianie danych bankowych. Może też zadzwonić jako rzekomy opiekun klienta, aby przyspieszyć aktualizację.
Zespół powinien potraktować zmianę rachunku jako oddzielny proces, niezależny od terminu konkretnej faktury. Kontakt z kontrahentem należy wykonać przez dane zapisane przed otrzymaniem prośby o zmianę. Dopiero po prawidłowej aktualizacji kartoteki można kierować płatność na nowy rachunek.
„To poufna transakcja, nie angażuj nikogo więcej”
Powołanie się na tajność ma odciąć pracownika od osób, które mogłyby wykryć niespójność. Czasem oszust sugeruje, że konsultacja zaszkodzi negocjacjom, przejęciu firmy albo ważnej inwestycji.
Poufność może zmieniać krąg osób informowanych o sprawie, ale nie eliminuje wymagań autoryzacyjnych. W takim przypadku należy użyć zamkniętej ścieżki eskalacji przewidzianej dla transakcji wrażliwych. Jeżeli taka ścieżka nie istnieje, nie należy tworzyć jej improwizując pod presją rozmówcy.
„Przelew testowy jest mały, więc ryzyko jest niewielkie”
Przestępcy mogą zacząć od kwoty, która nie zwróci uwagi zespołu. Taki przelew ma potwierdzić, że rachunek działa, procedura została obejścia albo pracownik jest skłonny reagować na presję.
Reakcja powinna być taka sama jak przy większej transakcji, jeśli zmienia się odbiorca, rachunek lub sposób akceptacji. Kwota wpływa na poziom dodatkowych kontroli, lecz nie powinna decydować o rezygnacji z podstawowych zasad.
„Już wysłałem dokumenty, nie komplikujcie sprawy”
Wiadomości od oszustów często zawierają faktury, potwierdzenia zamówień lub pliki z logo kontrahenta. Dokument może wyglądać poprawnie, a mimo to zawierać zmieniony numer konta albo fałszywe dane kontaktowe.
Pracownik powinien porównać dokument z informacjami znajdującymi się w wewnętrznych systemach oraz z poprzednią, potwierdzoną dokumentacją współpracy. Jeżeli dokument różni się od ustalonego wzoru lub pojawia się po raz pierwszy w nietypowej sytuacji, nie stanowi samodzielnej podstawy do realizacji płatności.
Najlepiej działający zespół nie próbuje udowodnić oszustowi, że został rozpoznany. Kończy kontakt rzeczowo, zabezpiecza sprawę w ramach procesu i przekazuje ją właściwym osobom. Dzięki temu pojedyncza próba manipulacji nie zamienia się w decyzję finansową podjętą w pośpiechu.
Najczęściej zadawane pytania (FAQ)
Czy rozpoznanie głosu prezesa wystarcza do autoryzacji przelewu?
Nie. Głos, obraz ani wideorozmowa nie są dowodem autoryzacji. Płatność musi zostać potwierdzona zgodnie z firmową procedurą i niezależnym kanałem kontaktu.
Co zrobić, gdy polecenie przelewu jest pilne i pochodzi od osoby z zarządu?
Należy wstrzymać płatność i potwierdzić tożsamość zlecającego oraz podstawę płatności przez wcześniej zapisany, niezależny kanał kontaktu. Pilność nie powinna oznaczać rezygnacji z kontroli.
Jak potwierdzić zmianę rachunku bankowego kontrahenta?
Zmianę należy potwierdzić na wcześniej zapisany numer kontaktowy kontrahenta lub innym zatwierdzonym kanałem. Nie należy korzystać wyłącznie z danych podanych w wiadomości z prośbą o zmianę rachunku.
Czy oznaki deepfake’u, takie jak nienaturalne pauzy lub problemy z obrazem, są rozstrzygające?
Nie. Podobne objawy mogą wynikać ze słabego połączenia, kamery lub oświetlenia. Najważniejsza jest zgodność z procedurą, a nie techniczna ocena jakości głosu lub obrazu.
Czy pytania kontrolne mogą zastąpić niezależne potwierdzenie?
Nie. Pytania dotyczące wewnętrznego procesu mogą zwiększyć ostrożność, ale nie zastępują potwierdzenia tożsamości i danych płatności niezależnym kanałem.